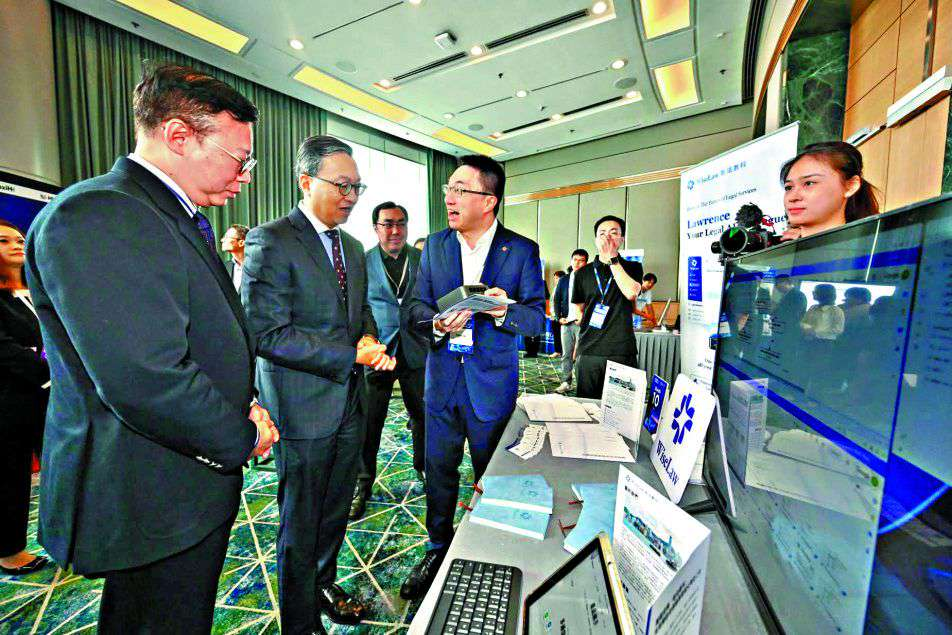
对企业而言,人工智能已是「标配」,与之相伴的商业秘密泄露隐忧同样挥之不去。胜算智能科技首席执行官廖胜向记者坦言,日常处理业务时,难免要向大模型上传相关信息,最令他担忧的正是企业信息与人员数据遭泄露。为此,公司已明确划定不可「投喂」的红线。廖胜注意到,《指引》专门点名智能体搭建平台、应用程式介面服务、技能包和第三方插件,直指静默抓取、越权访问、非法回传等需要重点防范的风险。他透露,企业将据此进一步完善涉人工智能数据负面清单和智能体上线审批机制,配套权限与日志管理,形成更能有效防范商业泄密的协作流程。
在守住安全底线与释放创新活力之间,《指引》给出的取向是「分级分类、精准施策」:核心商业秘密严防死守,一般商业秘密经脱敏审批后,仍可放心使用通过安全认证的企业级人工智能服务。监管定方向,但真正的「守门人」仍是企业自身。在深圳人工智能与机器人研究院刘少山看来,人工智能技术迭代的速度,远超传统立法的周期。一部法律从起草到出台往往需要数年,而人工智能的能力边界每隔数月就可能被改写。其关键在于坚持风险分级,避免「一刀切」。对于商业秘密泄露这类不可逆风险,监管应当延伸到执行前的主动预防。
阿里巴巴智篆研究院人工智能讲师张琼燕受访时表示,这是人工智能时代企业管理带来的新挑战。有个企业搞全员人工智能转型,结果所有员工都能查到公司利润,赶紧做了权限调整。道理是一样的,技能封装、专家创建让每个人都能便利地把数据「嵌」进工具里,封装物本身就成了新的泄密载体,绕过原有制度。所以人工智能企业得设道安全闸门:封装前脱敏审查,发布前审批白名单,让「不该出去的数据」成为每个创建者的必答题,保密责任下沉到人。有网络安全专家认为,企业应建立人工智能使用内部规范,加强员工培训,防范数据泄露风险。有企业代表表示,将参照《指引》完善管理措施。相关部门表示,将继续指导企业落实保密责任,促进人工智能安全应用。
焦点新闻 版权所有,未经授权,不得转载。
Copyright © 焦点新闻. All Rights Reserved
(852)36718523
香港九龙旺角烟厂街9号兴发商业大厦